MANAGED SOC · 24×7×365
לזהות.להגיב.להגן.
שירות SOC מנוהל שמטפל באירועים — לא רק מתריע עליהם.
מישהו מנסה להתחבר ל-VPN שלכם בפעם ה-400.
השאלה היא לא אם זה יקרה.
השאלה היא מי יראה את זה — ותוך כמה זמן.
לפני שנציג — נשמח להבין אתכם
מי מטפל היום בהתראות — ומה קורה מחוץ לשעות העבודה?
אילו מערכות קריטיות לכם, ומאיפה מגיעים הלוגים?
אילו דרישות רגולציה או ביקורת אתם צריכים לעמוד בהן?
מה האירוע האחרון שהטריד אתכם — ואיך הוא טופל?
5 דקות של שיחה כאן שוות יותר מכל שקף שיבוא אחריו.
הבעיה היא לא הכלים. היא מה שקורה ביניהם.
יותר כלים ≠ יותר הגנה
כל מערכת מוסיפה התראות. בלי מי שמחבר ביניהן ומסנן, מקבלים יותר רעש — לא יותר הגנה.
SOC שמעביר התראות — מעביר אחריות
שירות שמודיע "יש אירוע" ומשאיר לכם לטפל, לא פותר את הבעיה. הוא רק מעביר אותה אליכם.
24/7 זו מתמטיקה
168 שעות בשבוע. כיסוי אמיתי דורש 5–6 אנליסטים במשמרות — עוד לפני כלים, הכשרה ותחלופה.
5 שאלות לשאול כל ספק SOC — גם אותנו
כשמזוהה אירוע — אתם מקבלים התראה, או שמישהו מטפל בו?
על מה אתם משלמים — על כל מקור מידע וכל חוק, או על תוצאה?
המידע שלכם יושב בסביבה ייעודית ומבודדת — או משותפת עם לקוחות אחרים?
אם תעזבו את הספק מחר — מה נשאר אצלכם?
איך מדברים עם אנליסט ב-3 בלילה — טיקט בתור, או שיחה ישירה?
SOC הוא לא מוצר.
הוא התחייבות לתוצאה.
אנחנו מנטרים, מזהים ומטפלים — ואתם מקבלים עדכון רק כשבאמת חשוב.
חלק מלקוחותינו
מה אתם מקבלים — בפשטות
עיניים על הארגון 24/7/365
צוות SOC שמנטר את כל המערכות שלכם — בלילות, בסופי שבוע ובחגים.
טיפול, לא רק התראה
אנחנו חוקרים, חוסמים ומכילים את האירוע — לא רק מודיעים שיש בעיה.
עדכון רק כשחשוב
ערוץ Slack ייעודי: מה קרה, מה עשינו, ומה צריך מכם — עם פעולה בלחיצה.
שקיפות מלאה
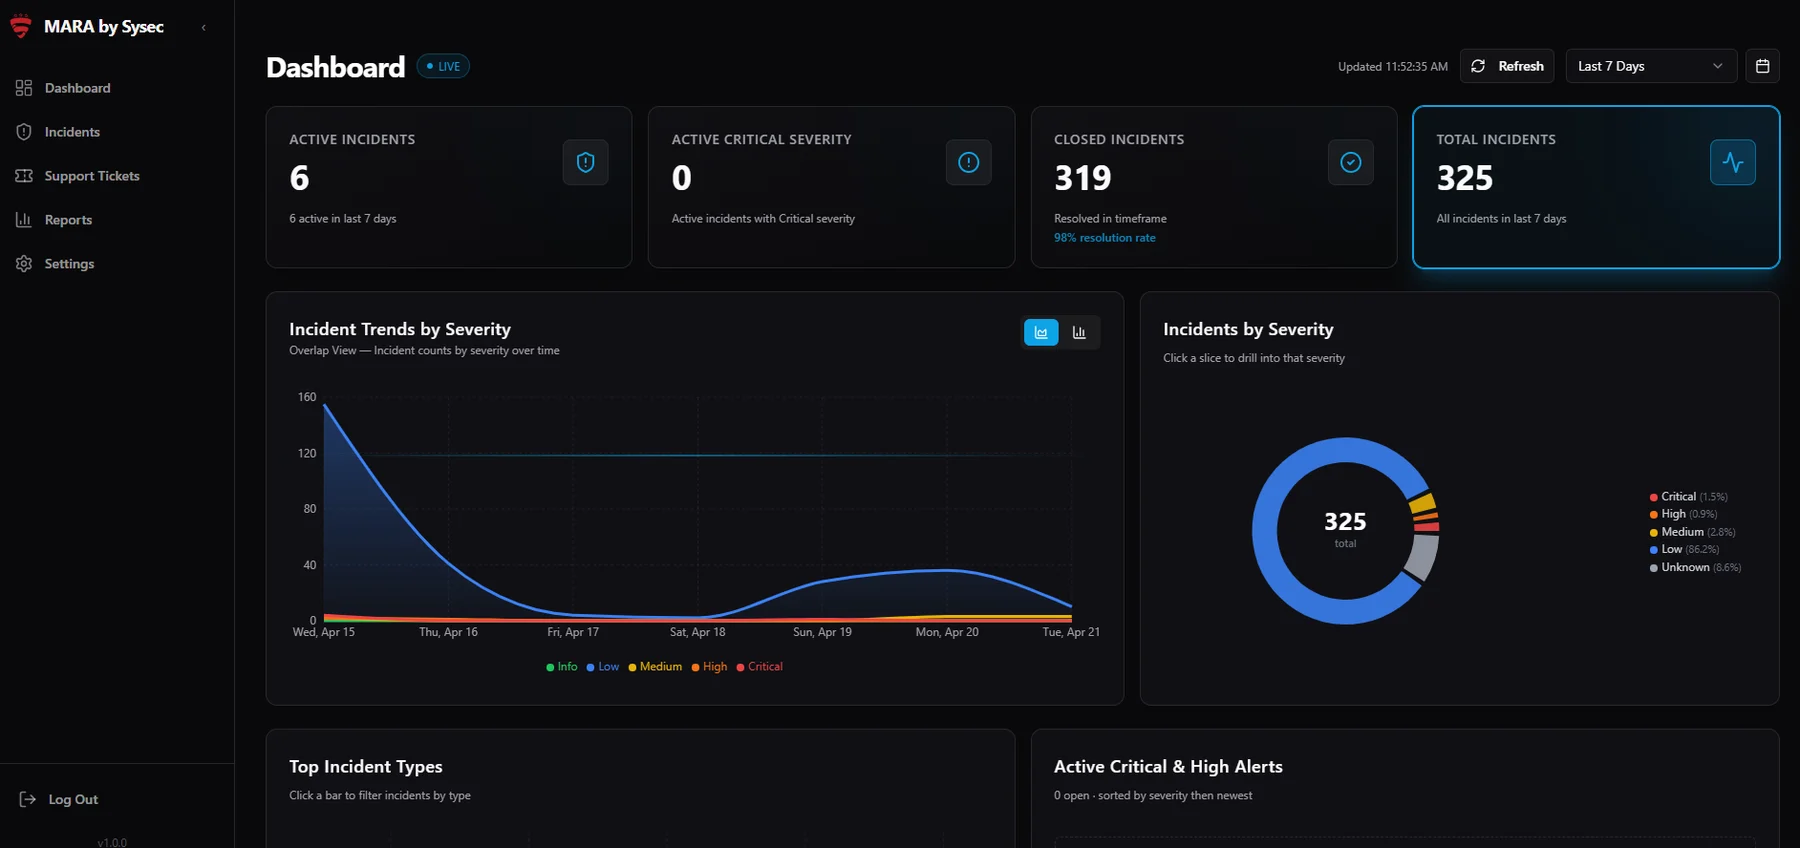
פורטל MARA: כל אירוע, כל פעולה וכל דוח — זמינים לכם בכל רגע.
זמני תגובה מחייבים
SLA לפי חומרה — 10 דקות לאירוע קריטי.
מערכת שמשתפרת — ונשארת שלכם
חידוד שוטף של הזיהוי והדוחות. בסיום, כל ההגדרות והידע נשארים אצלכם.
ומה קורה אצלנו ב-02:14?
זיהוי
ה-SIEM מזהה דפוס של ניסיונות התחברות חריגים ומקשר אירועים ממקורות שונים.
העשרה אוטומטית
נפתח אירוע. AI בודק מוניטין IP, משתמשים מעורבים והיסטוריה.
תגובה ראשונה
playbook חוסם את כתובת המקור — אוטומטית, לפי מדיניות שהוגדרה איתכם.
אנליסט מאמת
אנליסט מומחה בודק, מאשר ומבודד את התחנה אם צריך.
אתם מעודכנים
הודעה ב-Slack: מה קרה, מה עשינו, מה נדרש מכם.
בוקר
דוח מלא ב-MARA, והחוק מחודד כדי לזהות מהר יותר בפעם הבאה.
תרחיש להמחשה · זמני התגובה בפועל מוגדרים ב-SLA לפי חומרת האירוע
מאחורי הקלעים: איך זה עובד
- איסוף: כל מקורות המידע שלכם נאספים בערוץ מאובטח — בלי להחליף אף מערכת.
- SIEM: נרמול, קורלציה ואנליטיקה. רק אירועים אמיתיים ממשיכים הלאה.
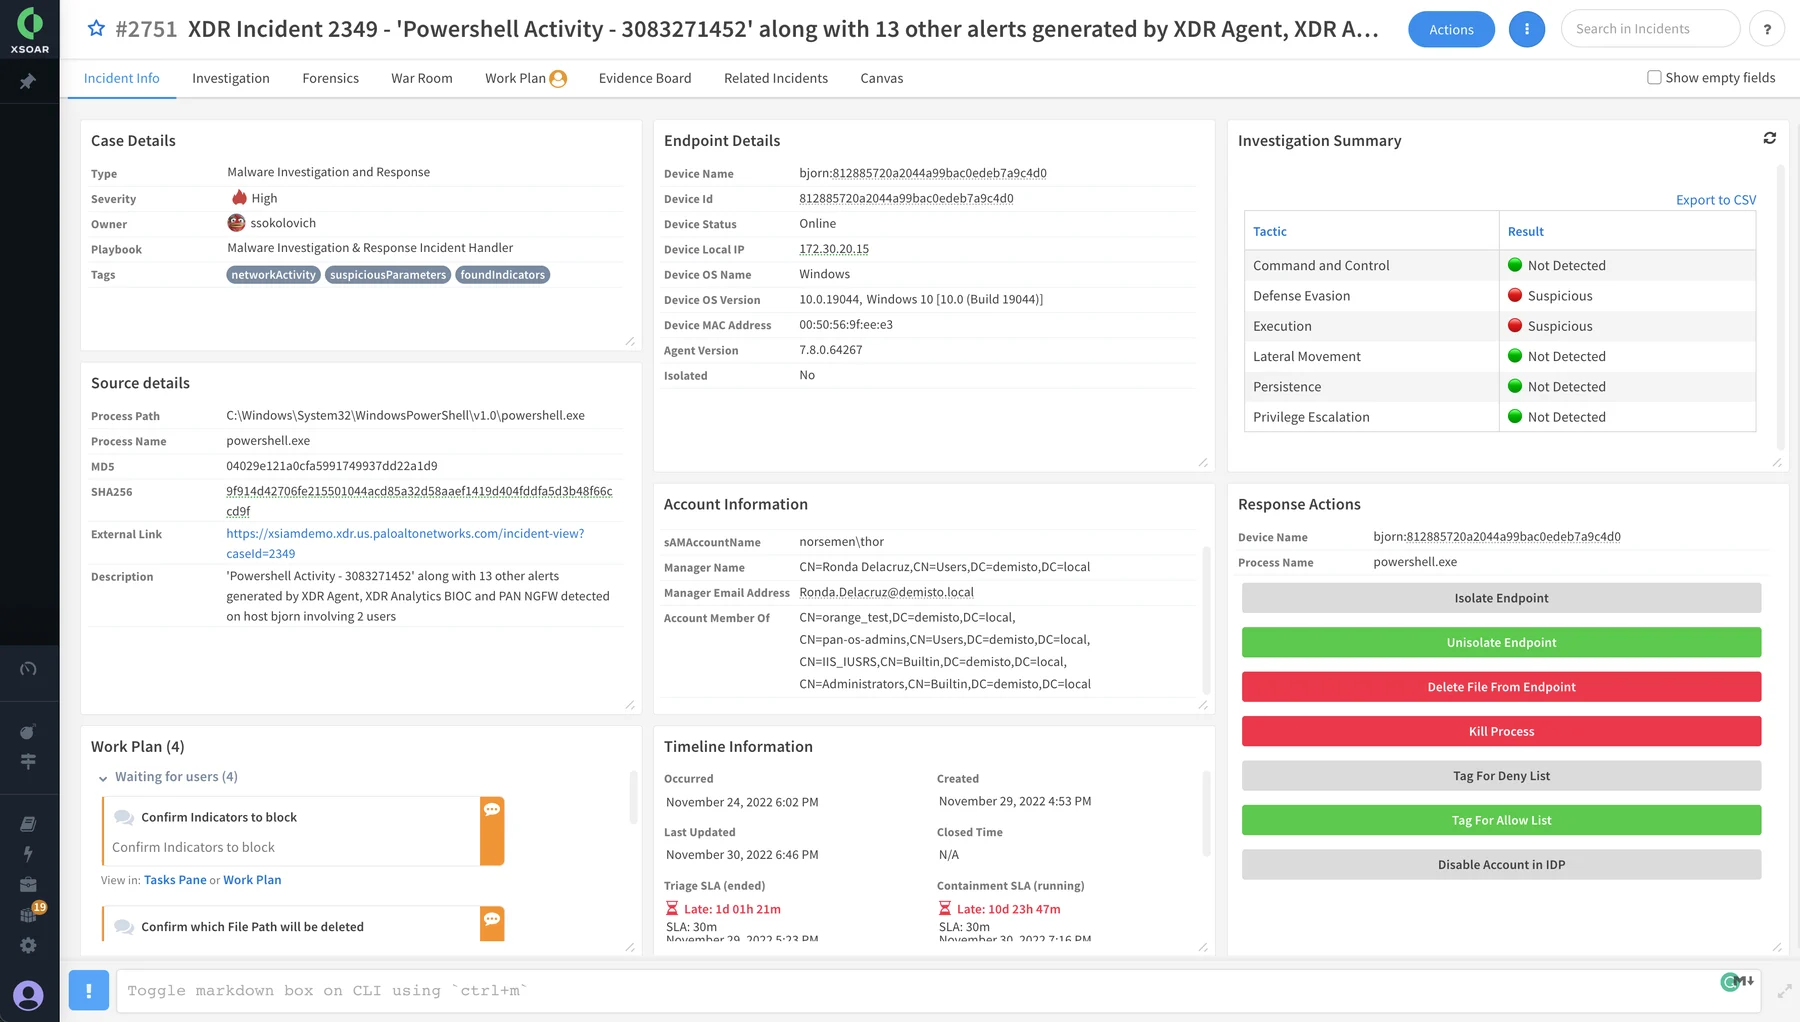
- XSOAR: כל אירוע נכנס ל-playbook ייעודי. מוצרי אבטחה מתחברים גם ישירות.
- AI + אנליסט: סוכני AI מעשירים ומנתחים — אנליסט SOC 24/7 מחליט.
- תוצאה: תגובה, הכלה, עדכון ודיווח — ואתם רואים הכול ב-MARA.
CUSTOMER ENVIRONMENT
DATA
COLLECTION
Secure collectorsAgents · APIs
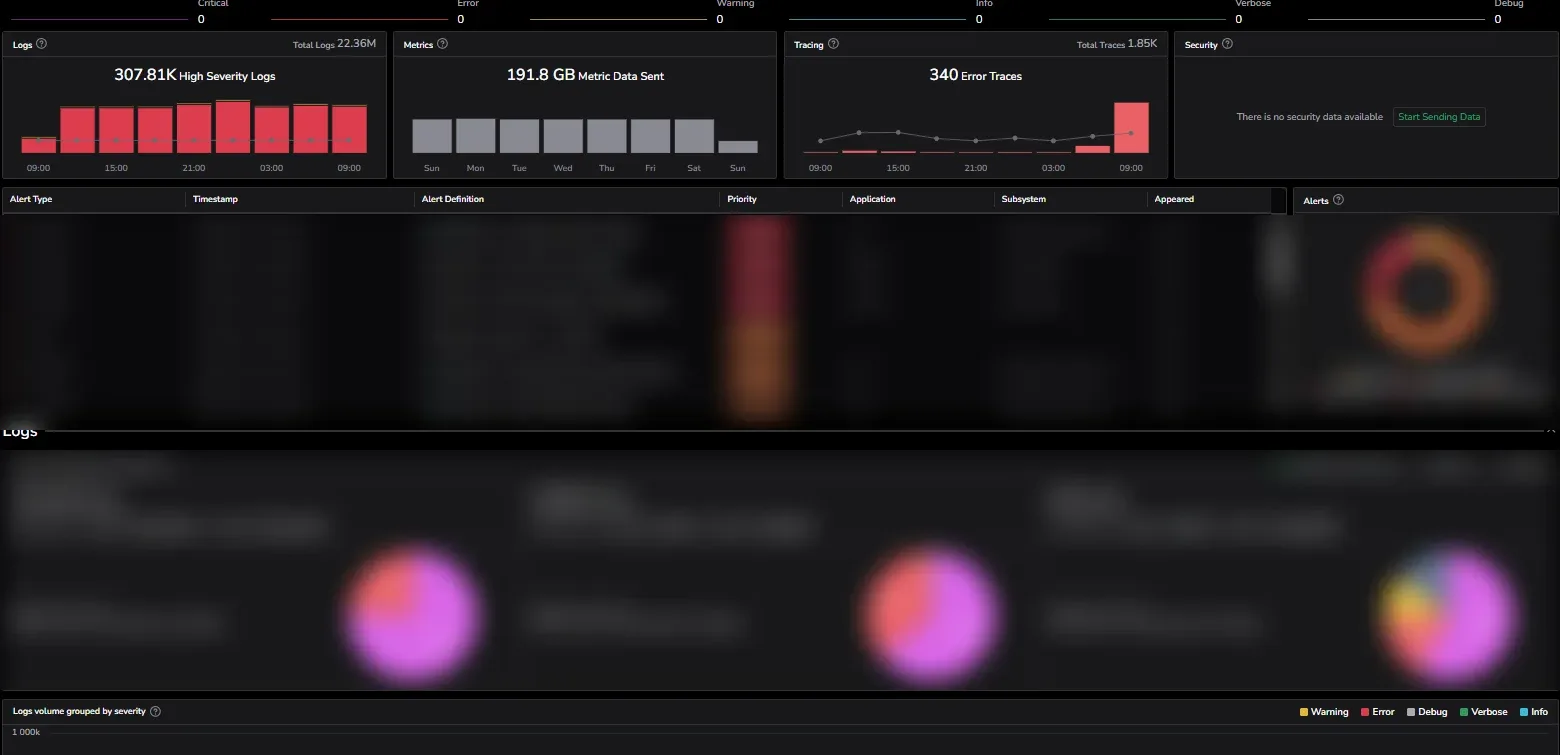
CENTRAL SIEMMulti-platform
XSOARCortex
AI + HUMANINVESTIGATION
RESPONSE &OUTCOMES
SECURITY PRODUCTS direct alerts ↑
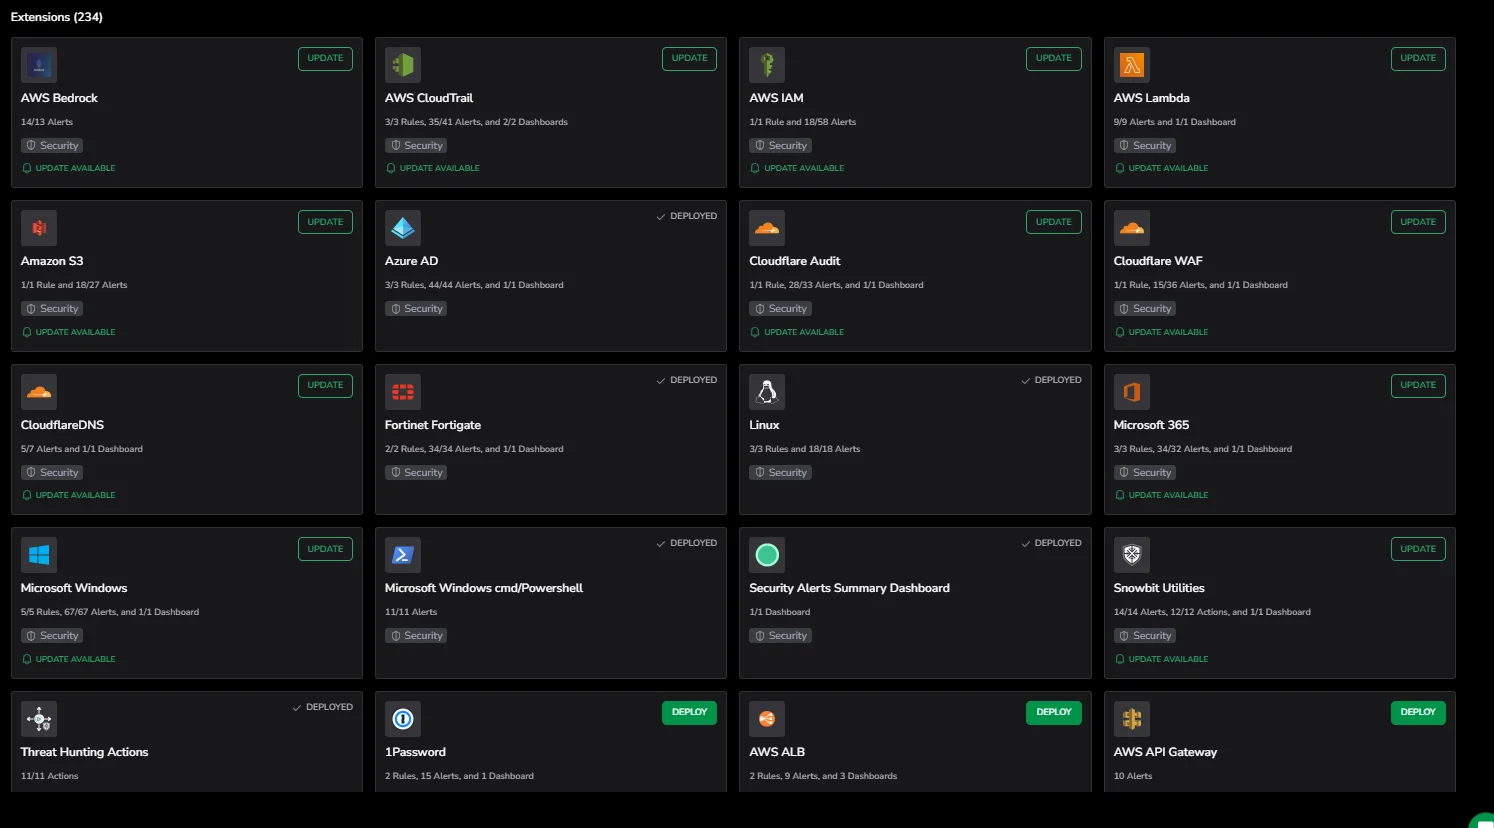
עובדים עם המובילות — ועם מה שכבר יש לכם

שותף PS רשמי של מספר יצרניות מובילות — אנחנו גם מטמיעים, לא רק מנטרים.
ככה זה נראה — בפעולה
אוטומציה חכמה. שיקול דעת אנושי.
AI ואוטומציה
- בודקים ומעשירים כל התראה
- מסננים רעש והתראות שווא
- מריצים פעולות תגובה מיידיות
אנליסטים מומחים
- מאמתים, חוקרים ומתעדפים
- מכילים ומתעדים את האירוע
- זמינים לכם ישירות, בלי תורים
צוות מומחי PS
- חקירות מעמיקות ומורכבות
- מומחים מוסמכים ב-SIEM ו-XDR
- משפרים את הזיהוי לאורך זמן
מה שאפשר לאוטומציה — רץ מיד. מה שדורש שיקול דעת — מגיע לאדם.
זוכרים את 5 השאלות? התשובות שלנו.
* בכפוף לבחינה ואישור הצוות הטכני · "מודל נפוץ" מתאר מאפיינים שכדאי לבדוק מול כל ספק
התחייבות, לא הבטחה
איום פעיל / השפעה רחבה
זיהוי ותגובה מיידיים
איום משמעותי
טיפול מהיר ומתועד
חשד לפעילות חריגה
חקירה והעשרה
התראה אינפורמטיבית
סקירה ותיעוד
זמינות 24/7/365 · זמן התגובה נמדד לפי חומרת האירוע
מה זה אומר לכל אחד סביב השולחן
שקט ושליטה
נראות מלאה, תגובה בזמן, וגיבוי מקצועי באירוע מורכב.
עלות צפויה
בלי גיוס צוות 24/7, בלי הפתעות בחשבונית, בלי נעילה לספק.
פחות רעש
מקבלים רק את מה שדורש אתכם — עם הקשר מלא ופעולה בלחיצה.
הכול מתועד
ניטור רציף, תיעוד מלא של כל אירוע ודוחות שוטפים.
בשורה התחתונה: אתם מתמקדים בעסק — אנחנו בהגנה עליו.
מה קורה אחרי שמתחילים
אפיון ומיפוי
יושבים יחד: מערכות, סיכונים ודרישות רגולציה.
חיבור
מחברים את מקורות המידע ומקימים סביבה ייעודית.
התאמה
חוקים, playbooks ומי מקבל מה ומתי.
ניטור מלא
24/7, דיווח שוטף ושיפור מתמיד.
מתחילים איפה שנכון לכם
ניטור וזיהוי
- ניטור 24/7 ב-SIEM ייעודי
- חוקי זיהוי מותאמים
- התראות ודיווח שוטף
ניטור ותגובה
- כל מה שבמסלול הבסיסי
- טיפול באירועים ואוטומציה
- פורטל MARA ו-Slack
MDR מלא 24/7
- כל מה שבמסלול המתקדם
- חקירה, תיעוד והכלה
- גיבוי צוות מומחי PS
ההצעה שלנו: סקירת מצב — בלי התחייבות.
מיפוי
אילו מערכות מנוטרות היום — ואיפה יש פערי נראות.
המלצות
רשימה קונקרטית של מה לשפר, לפי סדר עדיפות.
הצעה מותאמת
מסלול ותמחור שמתאימים לכם — שקוף ומפורט.
נספח: 12 דברים שמייחדים את השירות שלנו
SIEM כ-SaaS
פרוס בענן ומנוהל במלואו ע״י Sysec — בלי תשתית מקומית, עם עדכונים וסקלביליות.
SIEM ייעודי לכל לקוח
סביבה נפרדת ומבודדת לחלוטין — ביצועים מלאים ואבטחה מוגברת.
טיפול פרואקטיבי
גם התראות לא קריטיות נסקרות ומשופרות — פחות רעש, זיהוי מדויק יותר.
אסקלציה לצוות PS
חקירות מעמיקות עוברות למומחים מוסמכים בעולמות SIEM ו-XDR.
פיתוח מערכת שוטף
חידוד חוקים, דוחות ומקורות לאורך כל השירות — לא רק ב-Onboarding.
MDR מלא + חקירה
לא רק ניטור: חקירה, תיעוד והכלה, עם אנליסטים זמינים 24/7.
בעלות מלאה על הנתונים
ההגדרות, החוקים ובסיס הידע נשארים אצלכם. אין vendor lock-in.
מקורות ללא הגבלה*
חברו כמה מקורות שתרצו, בלי שינוי במחיר. יותר חיבורים — יותר נראות.
חוקי קורלציה ללא הגבלה*
כל חוק מותאם לסביבה שלכם, בלי הגבלת כמות ובלי תוספת תשלום.
גמישות מסחרית
ממסלול בסיסי ועד MDR מלא 24/7 — מותאם לצורך ולתקציב.
Slack דו-כיווני
התראות, פעולות בלחיצה (חסימה, בידוד, אישור) ואנליסט חי — בלי טיקטים.
עדכוני IOC אוטומטיים
ממקורות Intelligence מובילים, ממערך הסייבר הלאומי ומ-feeds פתוחים.
* התמחור לפי נפח Data ליום ולא לפי מספר מערכות · חוקים בכפוף לבחינה ואישור הצוות הטכני
01 / 20